即刻App年轻人的同好社区
下载
今天安全领域的整个时间线上都是两件大事,对所有的互联网用户和产品应该都有影响。
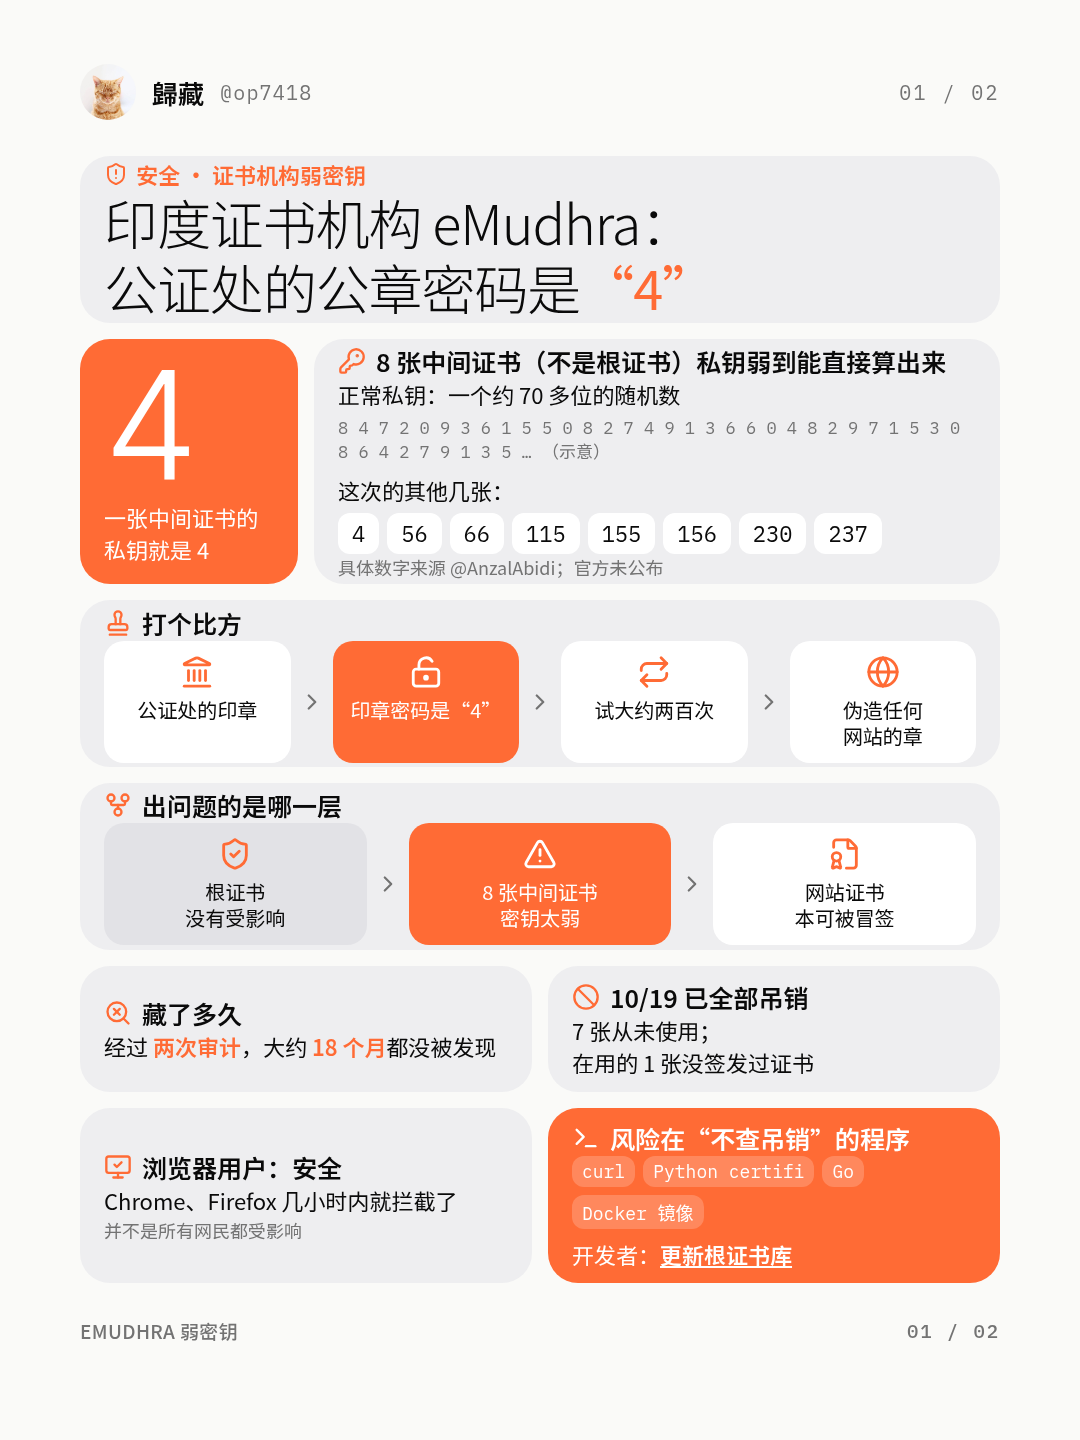
第一个是有个印度证书颁发机构用了一个非常容易被猜到的数字当做私钥:
强度极弱,基本上任何人都能猜出来。
其中一个私钥就是个位数"4",原本长达七十多位的密钥变成了单个数字 4;剩下的也是 56、66、115、155 这种数字。
这相当于给保险柜设了个密码"4",试不到十下就能试出来。
更离谱的是,多次审计居然都没发现这几个私钥有问题。
目前 Chrome 和 Firefox 已经在几个小时内把这些私钥拉黑了,官方也把这 8 个私钥全部吊销。
真是很难想象这个机构草台班子到了什么程度。
现在浏览器端是安全的,但非浏览器端可能需要排查一下,尤其是你自己的项目如果涉及类似证书,建议让 AI 帮忙查一下。
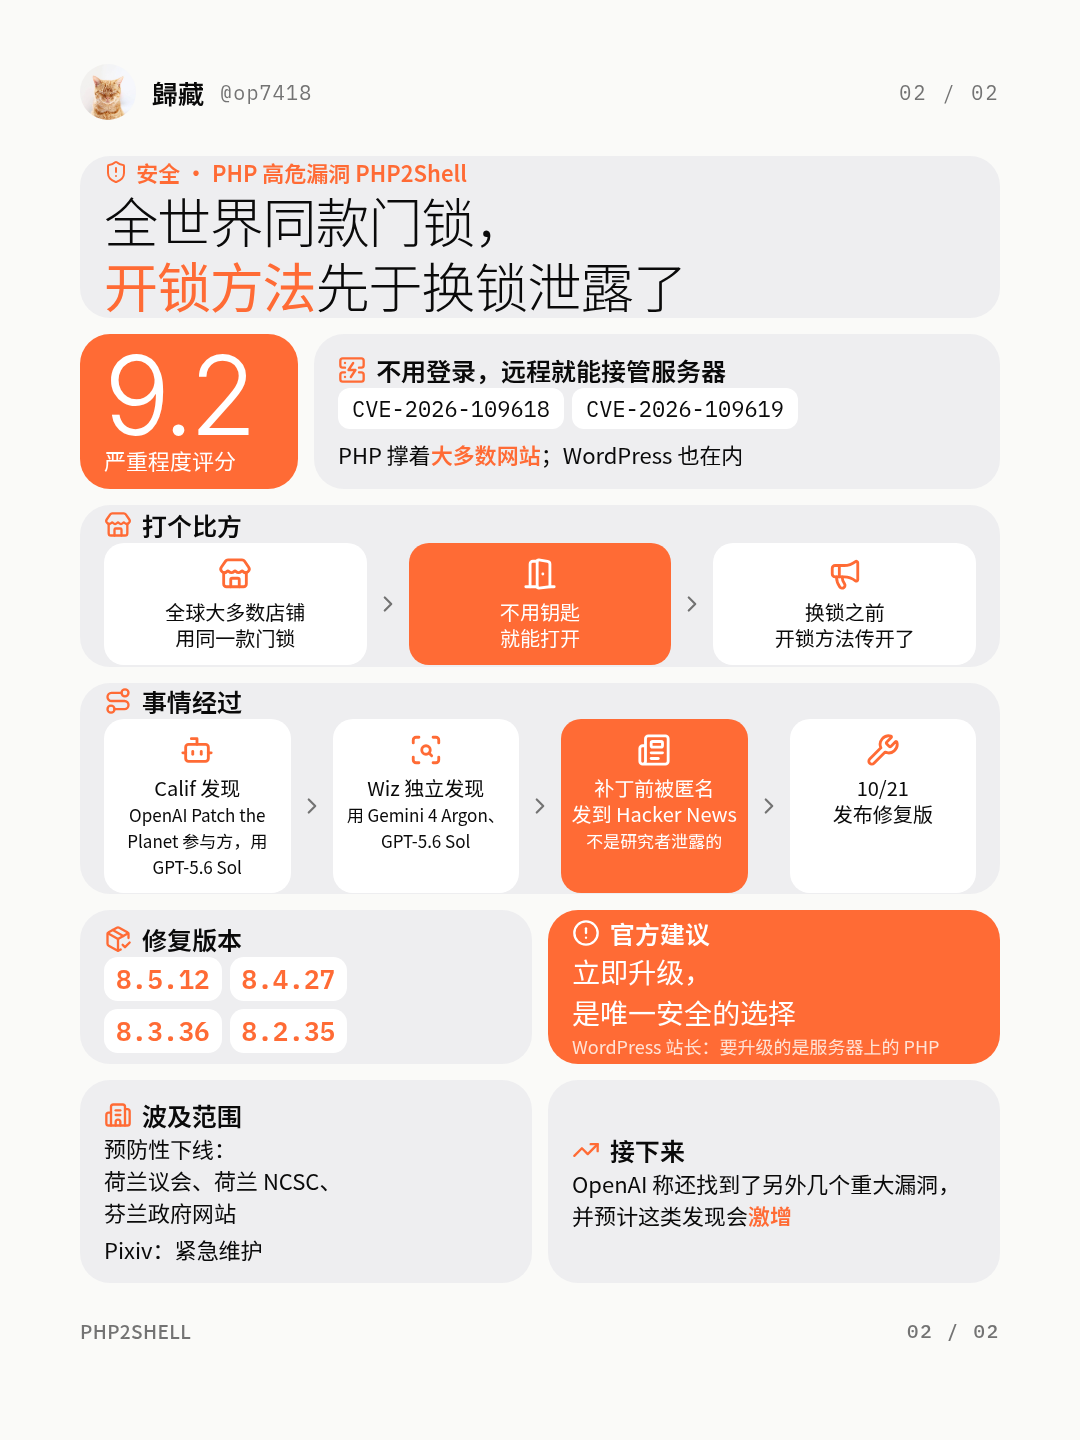
第二个是严重 PHP 漏洞:
这个漏洞极其严重,官方说唯一真正安全的做法是立刻升级,但很多老旧网页已经多年没有升级过了。
更关键的是,有研究人员在 PHP 官方还没修复漏洞的情况下就直接公开了细节,导致所有人都能利用它发起攻击。
该漏洞是 OpenAI 资助的 Patch the Plane 项目用 GPT-5.6 Sol 发现的,无需登录即可远程拿下服务器。
漏洞覆盖面极大,比如大量依赖 PHP 的 WordPress 站点都会受到攻击。
目前荷兰议会、荷兰国家安全中心、芬兰中央政府网站,以及日本著名的 Pixiv 应用都因此关闭了一段时间。
感觉 AI 出来以后,攻防对抗变得异常剧烈,漏洞暴露和修复的频率都极快。
OpenAI 还表示,他们已经发现了更多具有这种规模效应的漏洞。
9 63
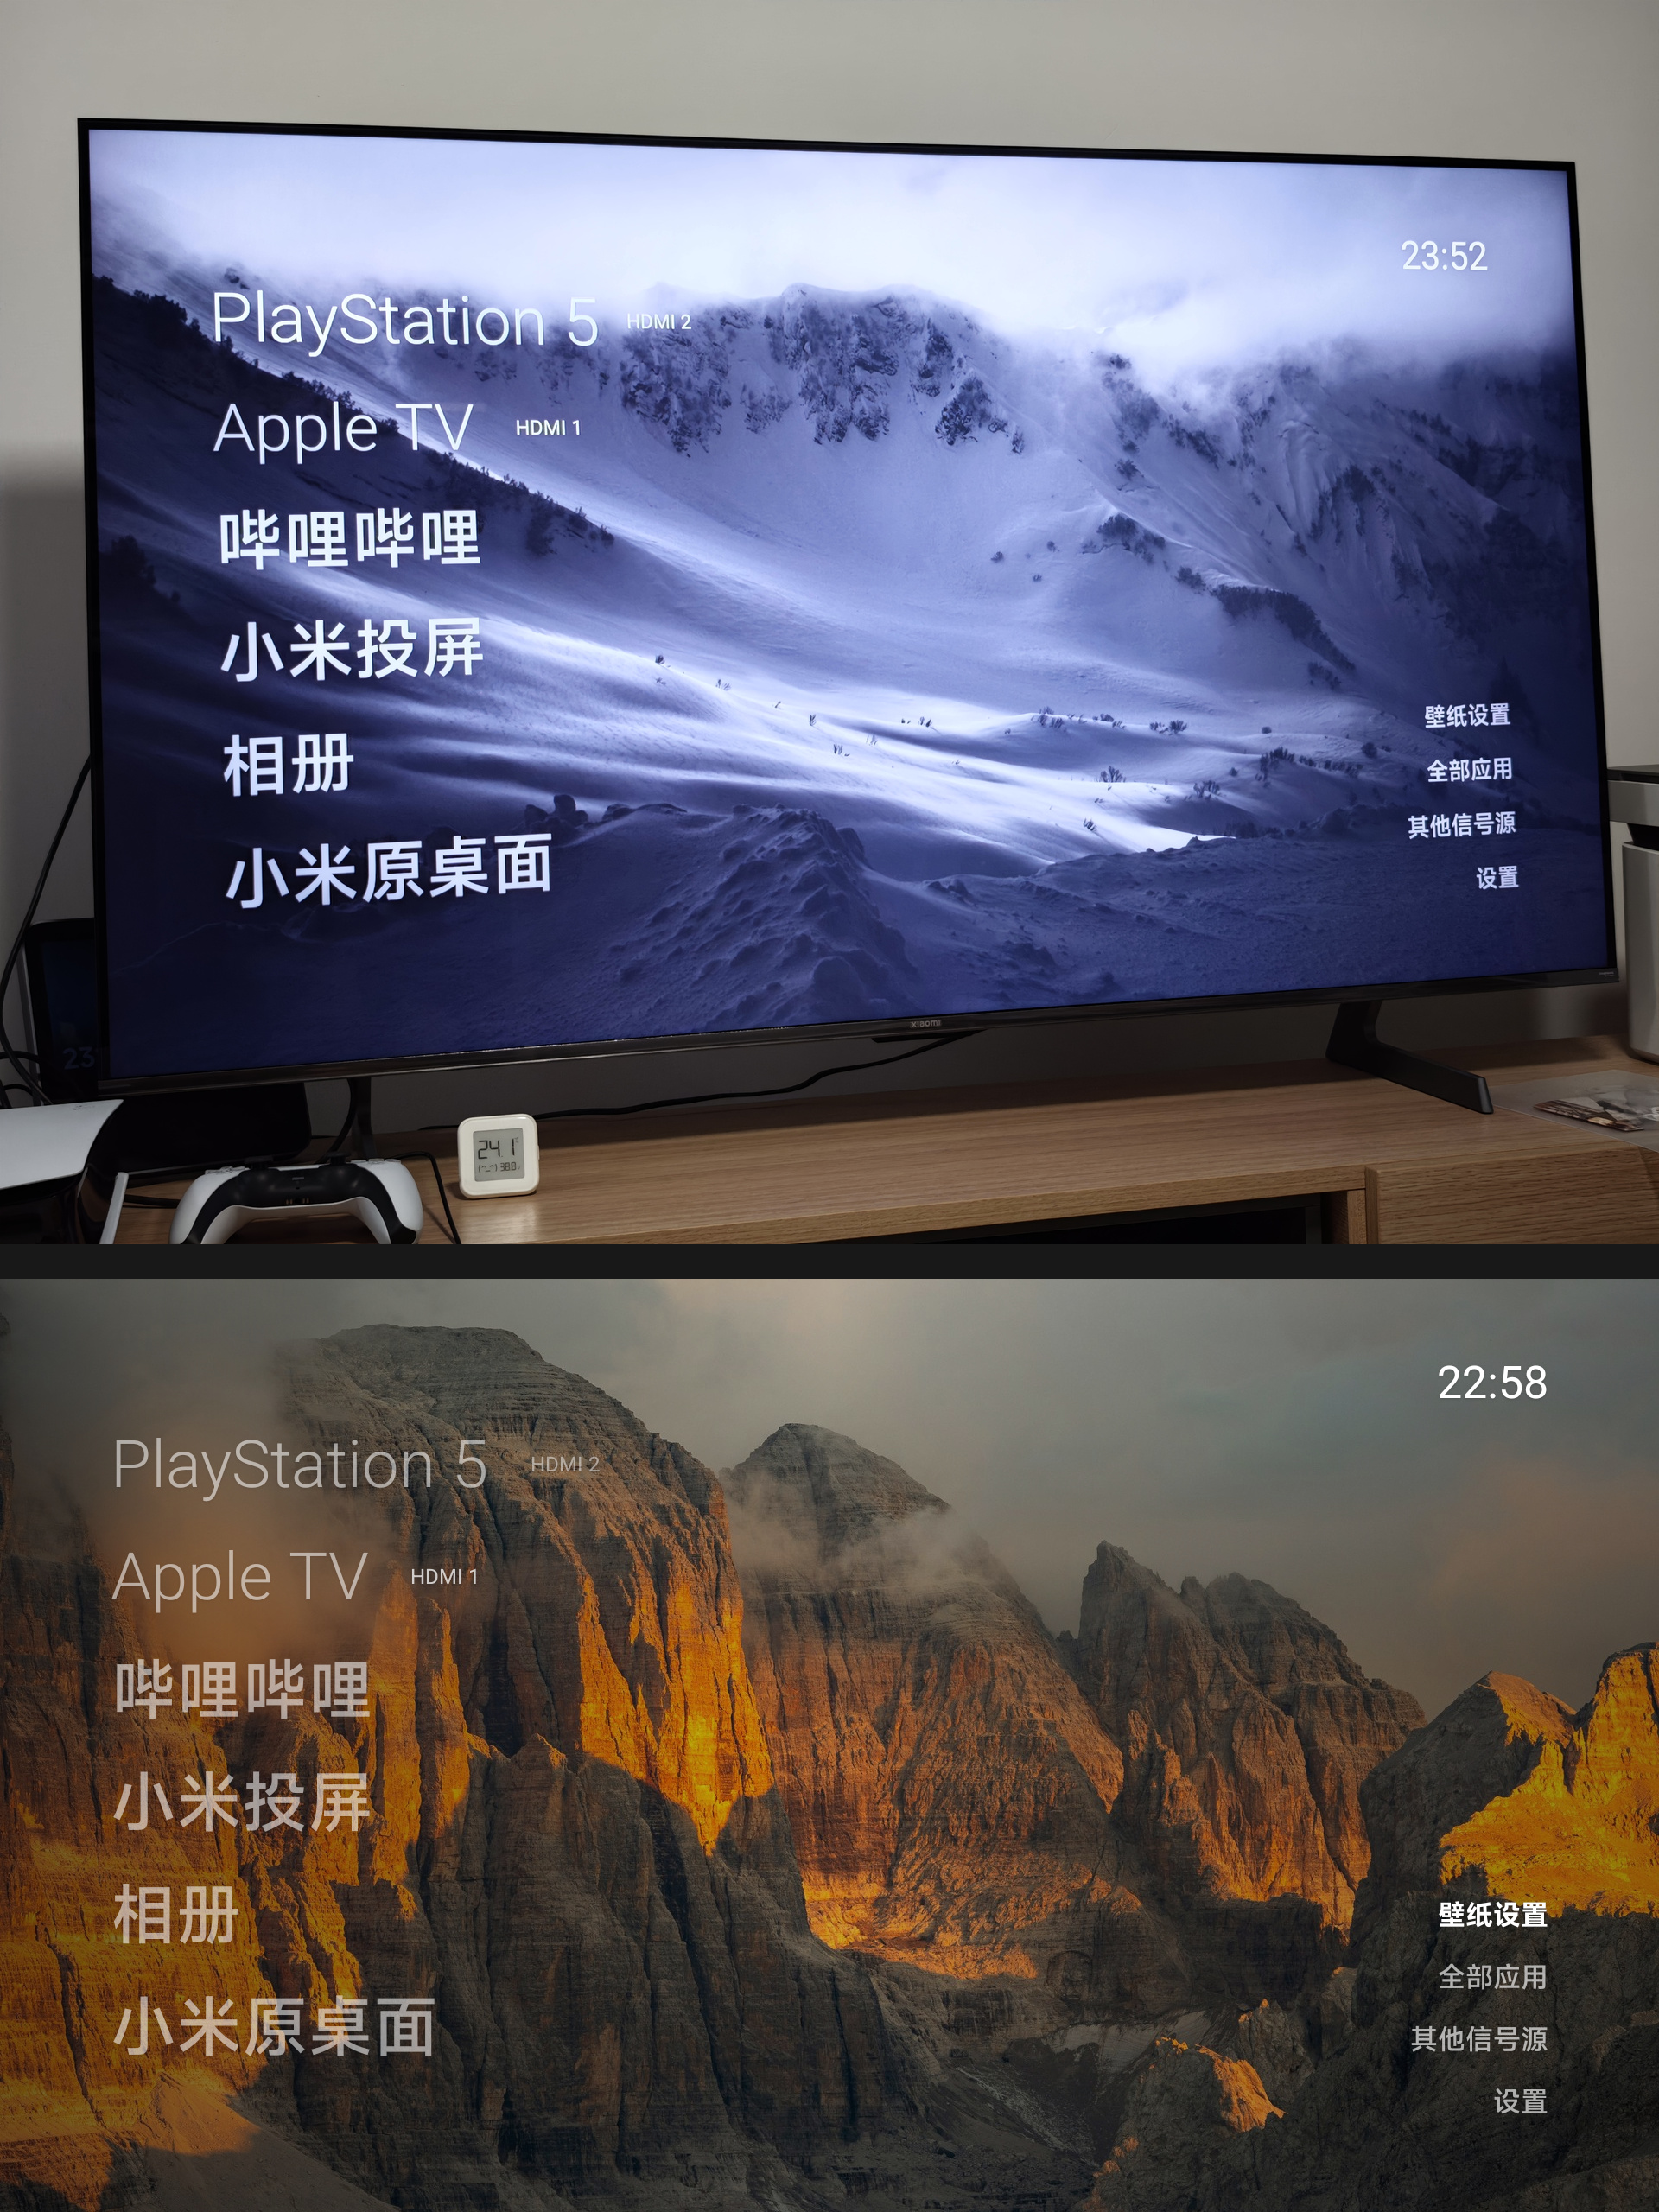
而且我这个是支持直接开机默认进入到这个桌面的,不会被原始的那个桌面抢回去控制权
歸藏: 现在 AI 真是厉害,连电视界面都能改! 我参考了比较流行的两个项目,给自己做了一个新的启动器 终于不用忍受满是广告的国产电视界面了 现在这个启动器完美符合我的需求: 只展示常用的应用,比如我的 PS5 和 Apple TV 的连接,还有我常看的哔哩哔哩以及投屏。 同时我还改了 UI,增加了壁纸轮播和一些内置的非常好看的壁纸 我基于这个比较流行的 CleanFrame 和 cleanyourtv 重新打了一个guizang TV 的包。 如果你是小米电视,然后喜欢我这个新增的功能的话,可以试试 https://github.com/op7418/guizang-tv
17 10
现在 AI 真是厉害,连电视界面都能改!
我参考了比较流行的两个项目,给自己做了一个新的启动器
终于不用忍受满是广告的国产电视界面了
现在这个启动器完美符合我的需求:
只展示常用的应用,比如我的 PS5 和 Apple TV 的连接,还有我常看的哔哩哔哩以及投屏。
同时我还改了 UI,增加了壁纸轮播和一些内置的非常好看的壁纸
我基于这个比较流行的 CleanFrame 和 cleanyourtv 重新打了一个guizang TV 的包。
如果你是小米电视,然后喜欢我这个新增的功能的话,可以试试
github.com
我参考了比较流行的两个项目,给自己做了一个新的启动器
终于不用忍受满是广告的国产电视界面了
现在这个启动器完美符合我的需求:
只展示常用的应用,比如我的 PS5 和 Apple TV 的连接,还有我常看的哔哩哔哩以及投屏。
同时我还改了 UI,增加了壁纸轮播和一些内置的非常好看的壁纸
我基于这个比较流行的 CleanFrame 和 cleanyourtv 重新打了一个guizang TV 的包。
如果你是小米电视,然后喜欢我这个新增的功能的话,可以试试
github.com
148 5353
35 11
我们在这一期《Next Token》播客里的一些核心认知:
橘子说的:只要 AI 把一个东西打到了 60 分,这个东西就变成了 0 分。所以一个东西越火,越容易变成 AI slop,然后被大家抛弃
所有的 skill prompt 软件,唯一价值其实就是流量价值。目前随着 AI 破解能力和复刻能力越来越强,开源作品换注意力、然后再做转化,是一个非常常见的方式
多 Agent 拉群其实只有情绪价值,没办法带来能力上的提升
我还分享了一下我是如何不开电脑做自媒体的,包括发图文、剪视频等等。
这期昨天已经更新了,欢迎收听!
早上一起床已经有 4000 多个播放,同时收听有几百个人在听。作为一个只更新了 6 期的播客,还是挺吊的
小宇宙:www.xiaoyuzhoufm.com
B 站视频版:www.bilibili.com
34 02
简单试了一下 Deepseek V4.1 Flash 1017,感觉不错呀!
用的是我之前给 Opus 5.5 写的那个做我的游戏特效的提示词。
虽然细节上和创造性上差 Opus 5.5 还是不少吧,但是是能用的
用的是我之前给 Opus 5.5 写的那个做我的游戏特效的提示词。
虽然细节上和创造性上差 Opus 5.5 还是不少吧,但是是能用的
00:17
33 33
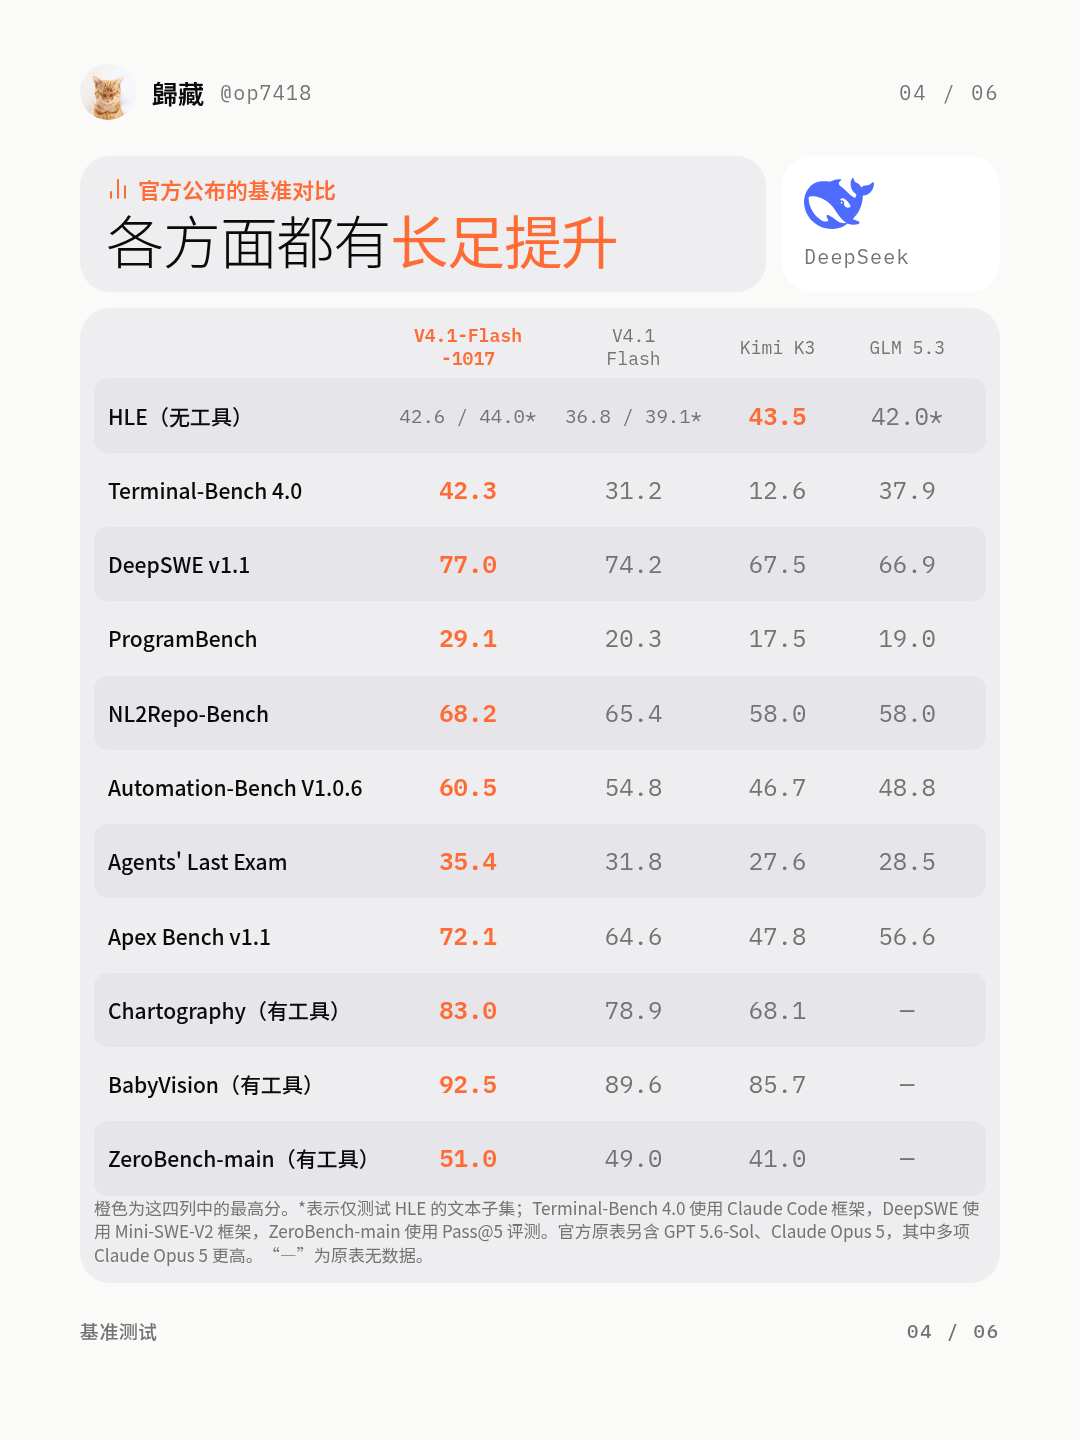
Deepseek 发布了 V4.1 Flash 1017 版本
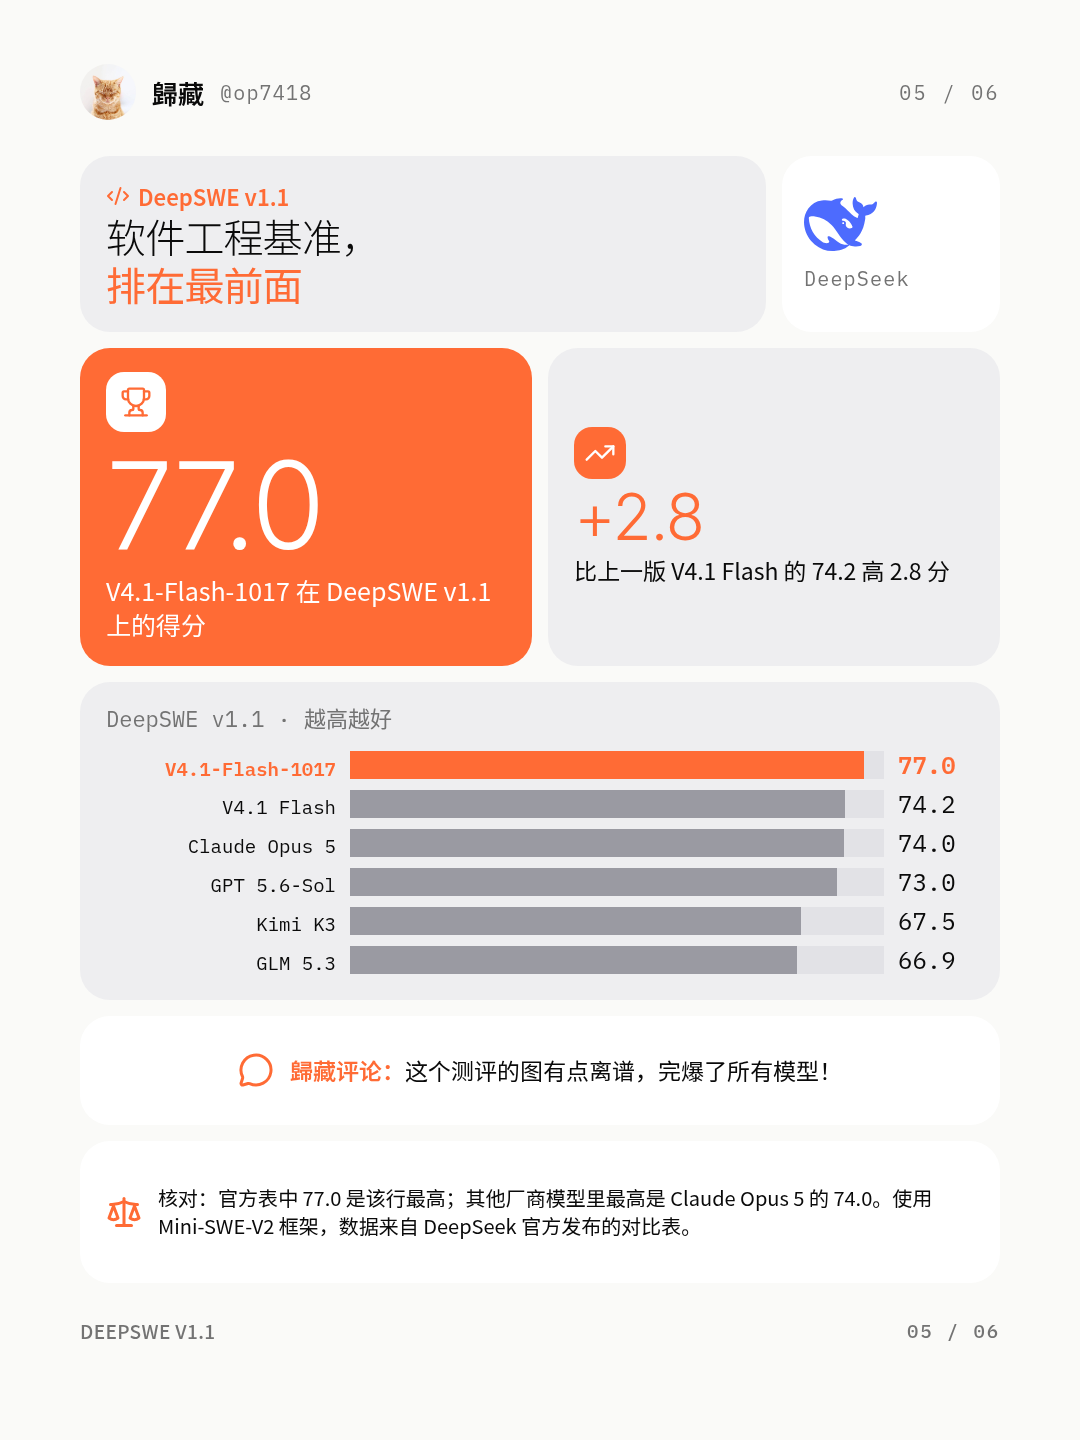
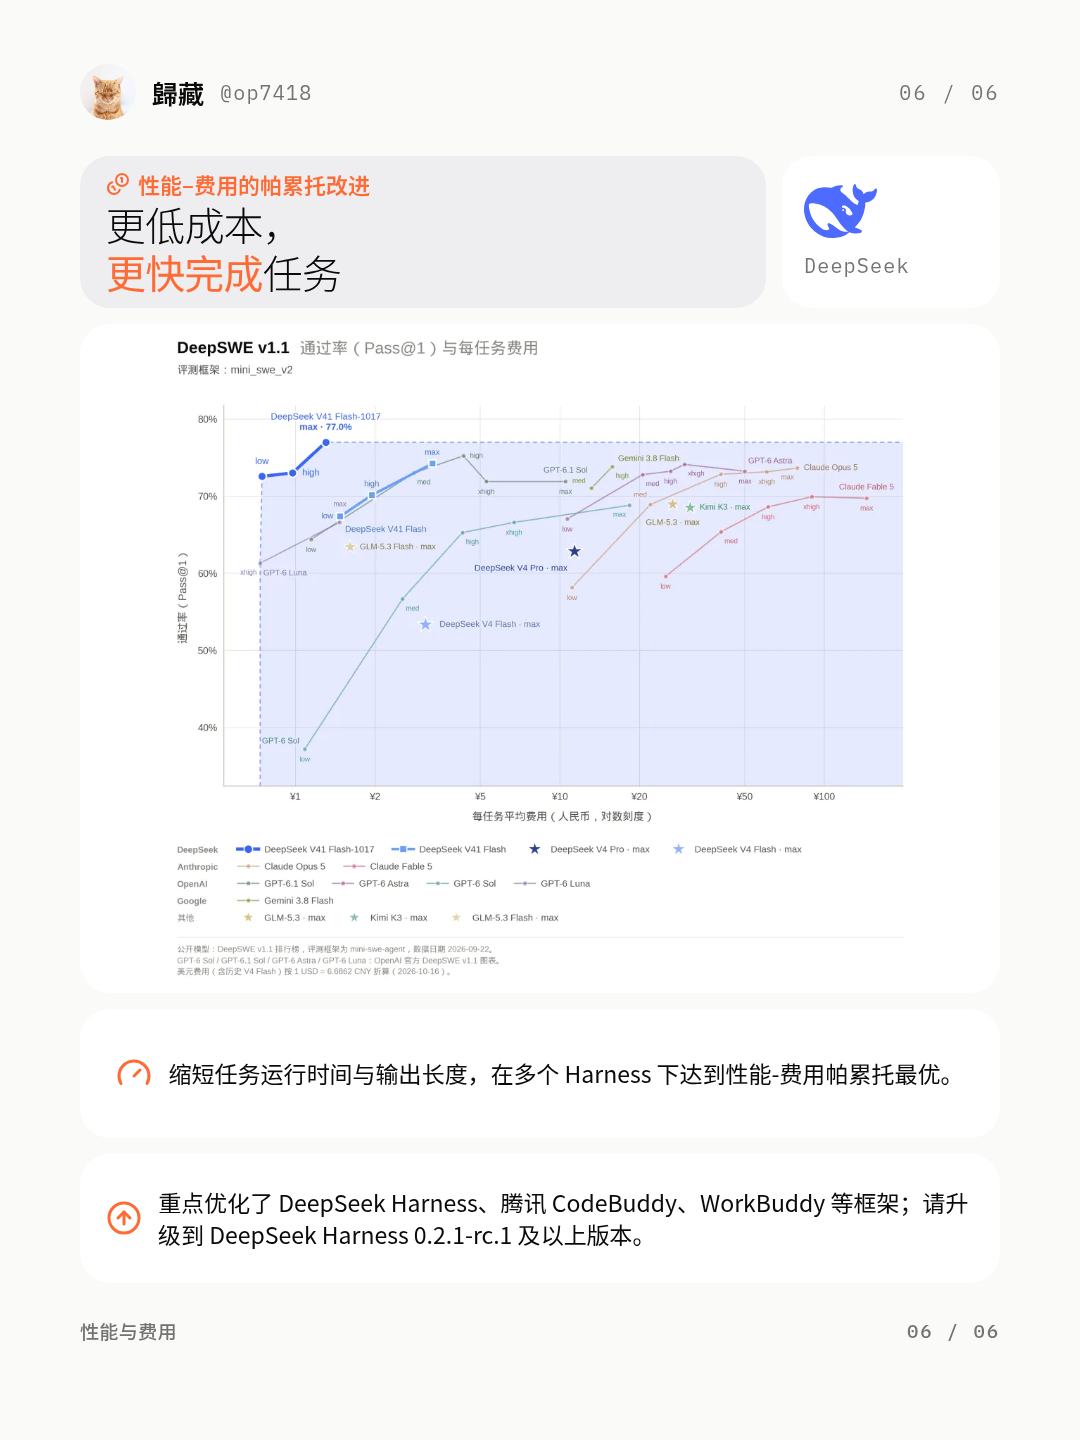
他这个 DeepSeek SWE V1.1 测评,他自己这个基准上这个图有点离谱了啊,完爆了所有模型!
整体能力再次大幅提升,同时缩短了模型的任务运行时间和输出长度,能以更低的成本完成同样的任务。
另外,他们这次着重强调了可以从零开始完成整个项目的开发:
不用人工干预,用非常简单的提示词就行,类似 OpenAI 5.5 这种一句话做个视频或一句话做个游戏。
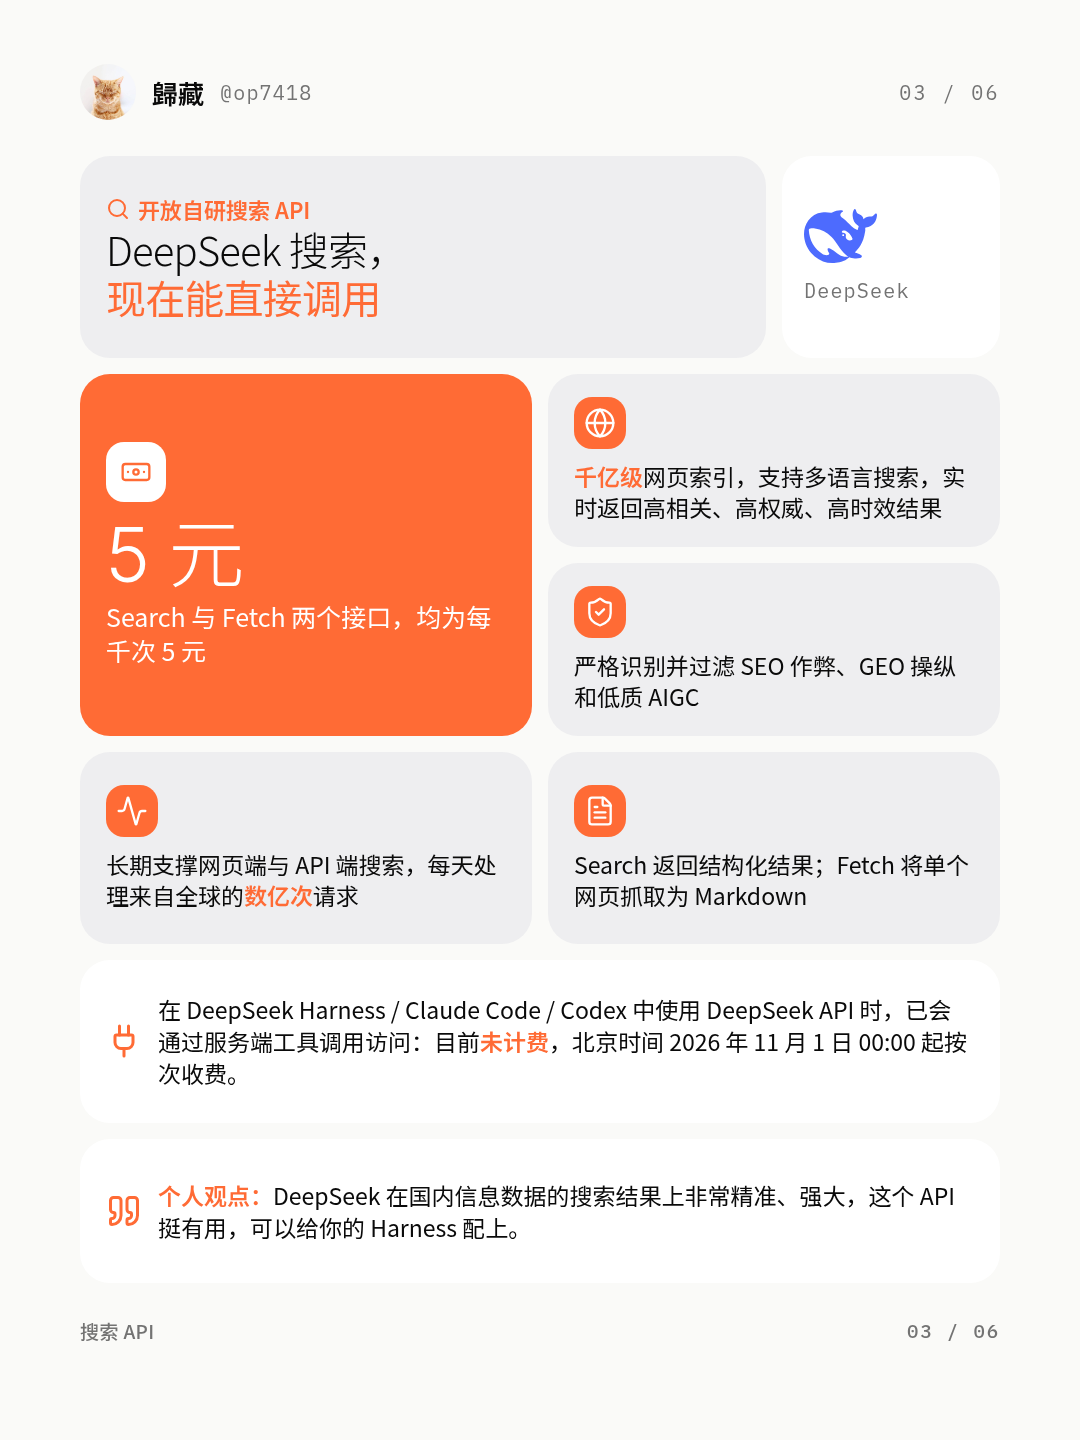
还有一个比较重要的点是它开放了自研的搜索 API。
Deepseek 在国内信息数据的搜索结果上非常精准且强大,所以这个 API 挺有用的,可以给你的 Harness 配上
他这个 DeepSeek SWE V1.1 测评,他自己这个基准上这个图有点离谱了啊,完爆了所有模型!
整体能力再次大幅提升,同时缩短了模型的任务运行时间和输出长度,能以更低的成本完成同样的任务。
另外,他们这次着重强调了可以从零开始完成整个项目的开发:
不用人工干预,用非常简单的提示词就行,类似 OpenAI 5.5 这种一句话做个视频或一句话做个游戏。
还有一个比较重要的点是它开放了自研的搜索 API。
Deepseek 在国内信息数据的搜索结果上非常精准且强大,所以这个 API 挺有用的,可以给你的 Harness 配上
26 57